21 CFR Part 11 untuk manufaktur: apa yang dituntut dari sistem Anda
21 CFR Part 11 adalah regulasi FDA yang mengatur electronic records dan electronic signatures. Dalam praktiknya, sistem harus memastikan setiap catatan bisa dikaitkan dengan orang yang jelas identitasnya, setiap perubahan bisa dideteksi, dan semua buktinya bisa ditelusuri serta ditunjukkan ke auditor. Bagi kami, compliance bukan setting yang tinggal diaktifkan. Compliance harus tertanam dalam cara software dirancang dan cara setiap data dicatat, diubah, dan diaudit.
Aturan ini untuk apa
21 CFR Part 11 adalah regulasi FDA Amerika Serikat yang mengatur penggunaan electronic records dan electronic signatures.
Aturan ini menjawab satu pertanyaan. Saat catatan kertas bertanda tangan diganti data digital, apa yang harus dipenuhi supaya catatan itu tetap bisa dipercaya dan bobotnya sama?
Aturan ini terutama berlaku untuk industri yang diawasi FDA, seperti farmasi, alat kesehatan, bioteknologi, dan sebagian industri pangan.
Di luar industri itu pun, prinsipnya makin banyak dipakai. Pelanggan, auditor, dan lembaga sertifikasi menuntut integritas data yang serupa.
Regulasinya cukup panjang. Dari sudut pandang sistem, tuntutannya bisa diringkas menjadi tiga hal.
Siapa yang membuat atau menyetujui catatan harus jelas. Catatan harus bisa dipercaya, dan setiap perubahan harus ketahuan. Semua buktinya harus bisa ditelusuri dan ditunjukkan ke auditor.
Tiga sifat yang dituntut
1. Attributable: jelas siapa pelakunya
Setiap catatan harus bisa dikaitkan dengan user yang jelas identitasnya. Bukan akun bersama seperti “operator”, bukan terminal, dan bukan sekadar nama departemen.
Karena itu sistem butuh kredensial unik, aturan kompleksitas dan masa berlaku password, serta penguncian akun setelah gagal login. Role-based access juga harus dicek di setiap aksi penting, bukan hanya saat user login.
Klausul terkait: §11.10(d) dan (g) tentang access control, serta §11.300 tentang kontrol kredensial.
2. Tamper-evident: setiap perubahan ketahuan
Audit trail harus aman, dibuat otomatis oleh sistem, punya timestamp, dan tidak menghapus atau menutupi informasi yang sudah tercatat.
Dalam praktiknya, ini berarti append-only. Kalau ada koreksi, sistem membuat catatan baru tanpa menimpa yang lama.
Salah satu cara yang paling kuat adalah hash chain. Setiap entri menyimpan hash kriptografis dari entri sebelumnya, jadi perubahan di satu titik memutus rantai setelahnya.
Tujuannya bukan membuat perubahan mustahil, tetapi memastikan perubahan pasti ketahuan. Itulah yang dituntut regulasi.
Klausul terkait: §11.10(e).
3. Verifiable: bisa diverifikasi secara independen
Ini bagian yang sering terlewat.
Kalau audit trail hanya bisa diperiksa dengan login ke sistem pembuatnya, auditor pada dasarnya tetap harus memercayai sistem itu.
Cara yang lebih kuat adalah catatan yang membawa verification hash, jadi keasliannya bisa dicek terhadap data asli tanpa akses ke sistem.
Klausul terkait: §11.200 tentang electronic signature.
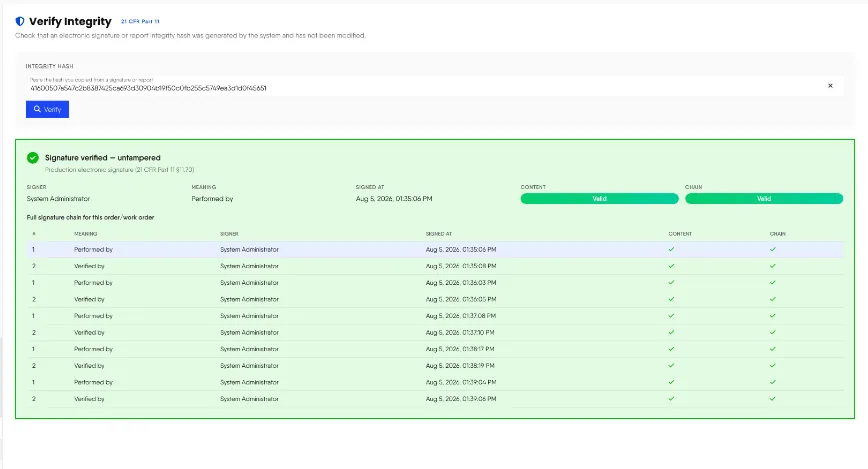
Yang benar-benar Anda serahkan ke auditor
Tiga sifat di atas menjelaskan cara sistem seharusnya bekerja. Saat audit berlangsung, pertanyaannya jauh lebih konkret: bukti apa yang bisa Anda tunjukkan untuk satu batch tertentu?
Electronic Batch Record (EBR) mengumpulkan semua catatan penting satu batch: setiap lot yang dipakai beserta jumlah, operator, timestamp, dan timbangannya; setiap parameter proses beserta hasil pass atau fail-nya; dan setiap electronic signature beserta content hash-nya.
EDHR menerapkan konsep yang sama di level unit, bukan batch. Generic report dipakai untuk melihat data produksi atau rentang waktu tertentu sesuai kebutuhan audit.
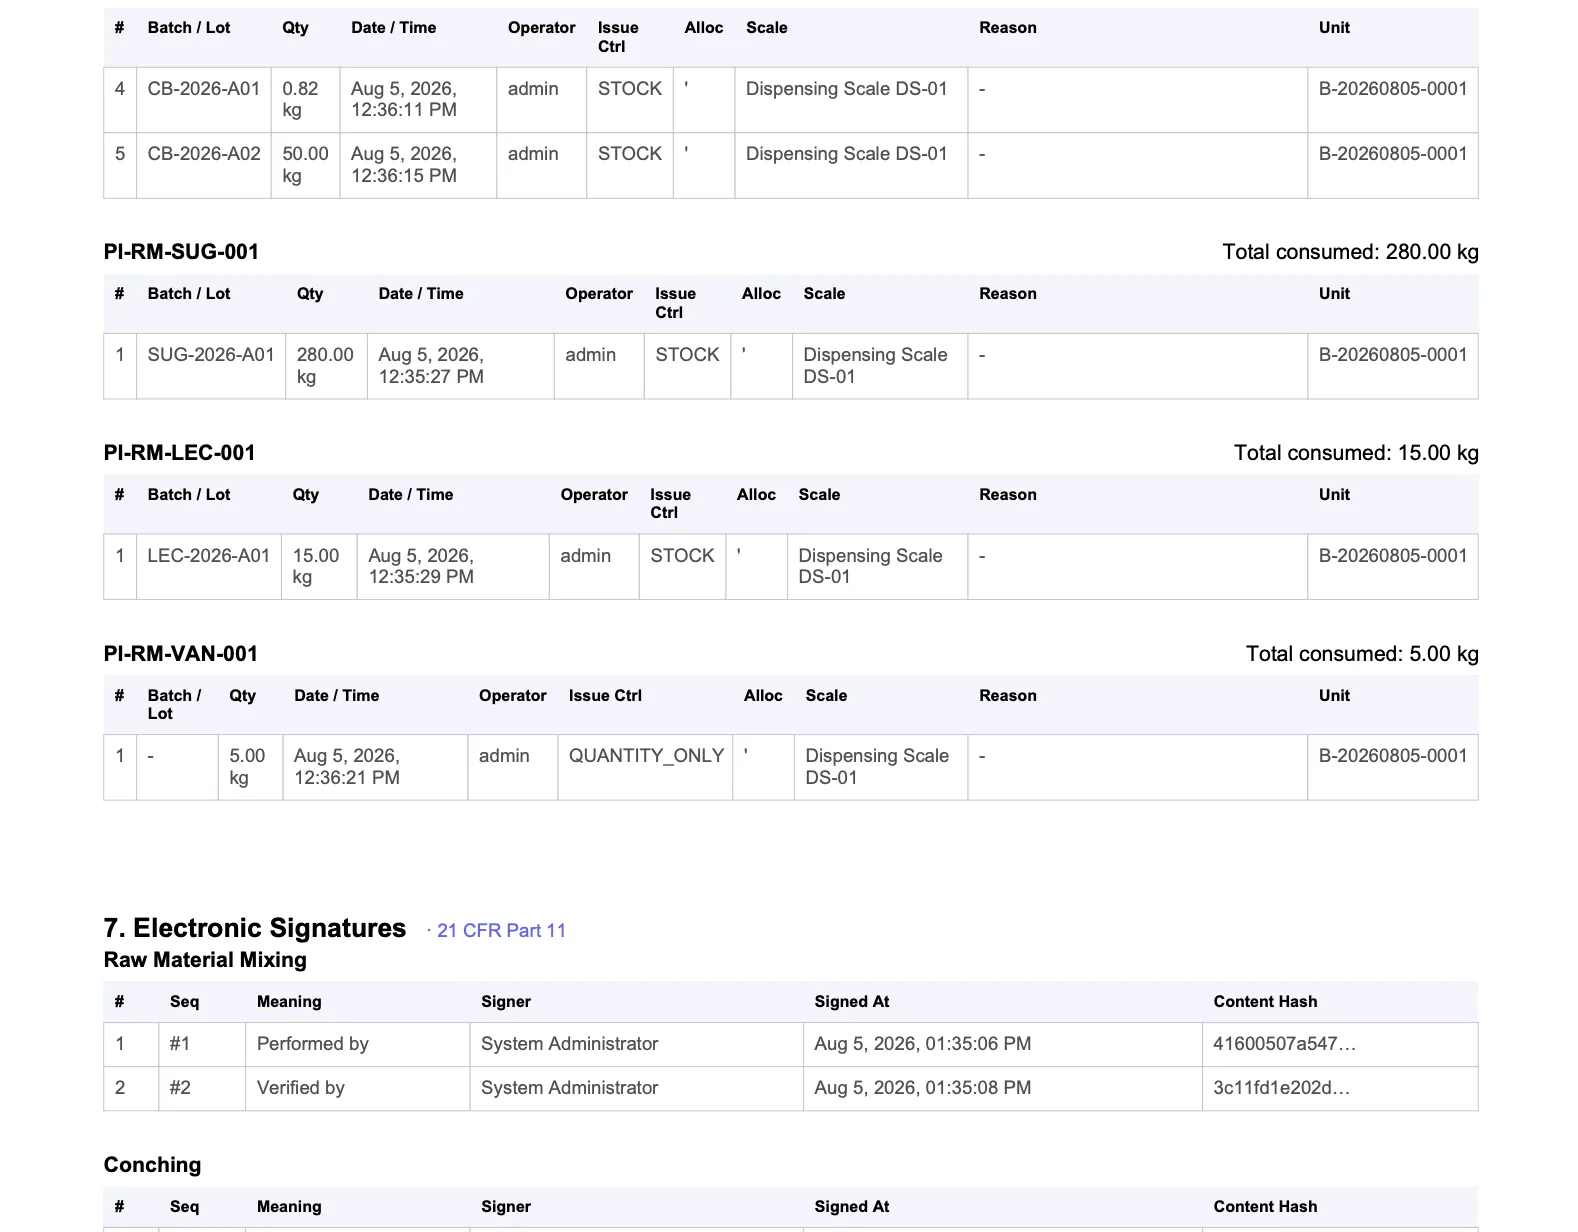
Catatan ini di-hash saat pertama kali dibuat, dan hash-nya ikut dicetak di footer dokumen.
Hash inilah yang menghubungkan dokumen ke fitur Verify Integrity, jadi auditor bisa mengecek keasliannya sendiri tanpa perlu akun di sistem.
Wujudnya di sebuah MES
| Kebutuhan | Yang harus dilakukan sistem |
|---|---|
| Audit trail | Mencatat setiap perubahan hingga level field: nilai sebelumnya, nilai baru, timestamp, dan user yang mengubahnya. Riwayat bersifat append-only dan tidak menyediakan jalur edit atau delete, termasuk untuk administrator. |
| Electronic signature | Setiap signature terikat pada catatan yang ditandatangani dan memakai hash chain. Signature diminta di titik kontrol yang ditentukan, seperti penyelesaian langkah produksi, quality disposition, atau maintenance sign-off. |
| Verifikasi integritas | Dokumen cetak membawa hash yang bisa diverifikasi pihak ketiga tanpa akses ke sistem. |
| System access log | Mencatat login, logout, login yang gagal, account lockout, dan verifikasi signature, jadi semuanya siap ditinjau saat audit. |
| Access control | Role-based access control dicek di server untuk setiap aksi, bukan sekadar menyembunyikan tombol di tampilan. |
Ada satu prinsip yang perlu dipegang.
Append-only harus menjadi bagian dari cara fitur itu dibangun, bukan sekadar permission yang bisa diubah.
Kalau kontrol keamanan masih bisa dimatikan administrator, kekuatannya pada akhirnya hanya sekuat akun administrator itu.
Mana tanggung jawab vendor, mana tanggung jawab Anda
Tidak ada software yang bisa membuat organisasi otomatis compliant. Selaras dengan Part 11 berarti sistem menyediakan kontrol yang dibutuhkan. Membuktikan kepatuhan tetap menjadi tanggung jawab bersama.
Di sisi organisasi, ada beberapa hal yang tetap harus dikerjakan:
- Computer System Validation (CSV) memberi bukti tertulis bahwa sistem bekerja sesuai fungsinya, dalam konfigurasi yang benar-benar dipakai.
- SOP menjelaskan cara sistem dipakai dan cara proses terkait dijalankan.
- Catatan training membuktikan setiap orang yang memakai sistem atau menandatangani catatan sudah mendapat pelatihan yang sesuai.
- Periodic review memastikan kontrol dan prosesnya tetap berjalan sebagaimana mestinya.
Jadi hati-hati dengan vendor yang menjual “compliance” sebagai fitur. Yang seharusnya Anda cari adalah kontrol dan kemampuan yang membantu organisasi memenuhi persyaratan compliance.
Posisi VECHR MES
VECHR MES memakai mekanisme signature dan audit yang sama di seluruh produksi, quality, dan maintenance.
Satu platform, satu audit trail, bukan kontrol ketat di produksi tetapi longgar di area lain.
- Electronic signature memakai hash chain, jadi setiap perubahan pasti ketahuan.
- Integritas catatan bisa diverifikasi secara independen tanpa login ke sistem pembuatnya.
- Audit trail dan system access log bersifat append-only, tanpa jalur edit atau delete, termasuk bagi administrator.
- Access control dicek di server untuk setiap aksi.
Selaras dengan Part 11 bukan berarti otomatis tersertifikasi atau compliant.
Kepatuhan tetap bergantung pada cara organisasi memvalidasi sistem, menjalankan SOP, dan mengelola proses internalnya.
VECHR menyediakan kontrol teknis untuk kebutuhan itu, termasuk matriks kesesuaian per klausul untuk tim QA dan validation.
Pertanyaan yang Sering Diajukan
Kalau menggunakan MES yang selaras dengan Part 11, apakah kami otomatis compliant?
Tidak. Memakai sistem yang selaras dengan Part 11 tidak membuat organisasi otomatis compliant. Sistem menyediakan kontrol teknisnya, sedangkan organisasi tetap bertanggung jawab atas computer system validation (CSV), SOP, catatan training, dan periodic review. Karena itu, vendor sebaiknya menawarkan kontrol yang mendukung compliance, bukan menjanjikan compliance itu sendiri.
Apakah electronic signature hanya berupa prompt password?
Tidak. Prompt password hanya menunjukkan seseorang memasukkan kredensial. Electronic signature harus terikat pada catatan tertentu dan menunjukkan siapa yang menandatangani, apa yang ditandatangani, kapan, dan dalam konteks apa. Integritasnya juga harus tetap bisa dicek kalau catatan itu berubah setelah ditandatangani.
Apa yang dimaksud dengan audit trail yang hash-chained?
Setiap entri audit trail menyimpan hash kriptografis dari entri sebelumnya. Kalau satu entri lama diubah, hash-nya ikut berubah dan rantai setelahnya putus. Tujuannya bukan membuat manipulasi mustahil, tetapi memastikan setiap perubahan pasti ketahuan.
Bisakah administrator menghapus entri audit trail?
Tidak. Pada sistem yang dirancang dengan benar, audit trail bersifat append-only. Catatan yang sudah dibuat tidak bisa diedit atau dihapus, termasuk oleh administrator. Ini harus tertanam dalam desain sistem, bukan sekadar permission yang bisa diubah.
Apakah Part 11 juga berlaku untuk catatan maintenance?
Kalau aktivitas maintenance bisa memengaruhi mutu produk atau status equipment di proses yang diatur, catatannya bisa menjadi bagian dari quality record. Karena itu, maintenance sign-off sebaiknya memakai mekanisme signature dan audit trail yang sama dengan produksi dan quality.